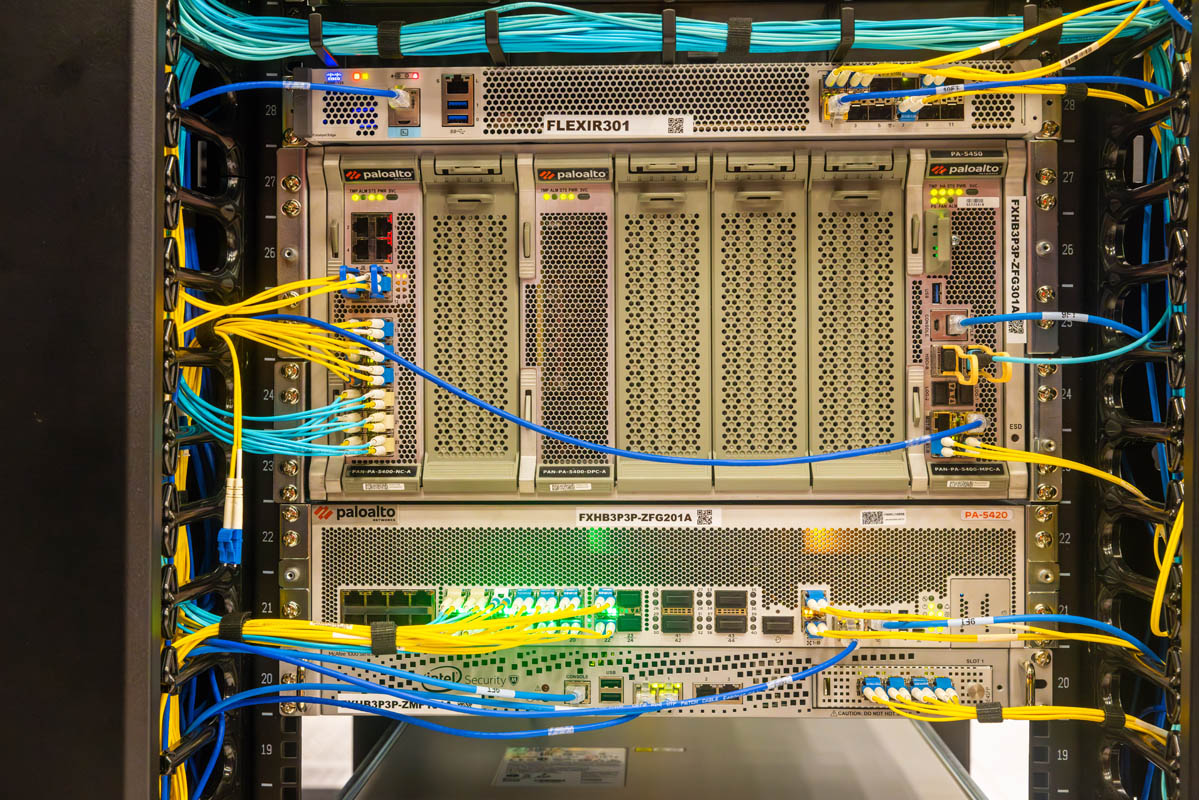
Firewalls stehen am Rand kritischer Netze, doch ihre Verwaltungsoberfläche ist selbst ein besonders wertvolles Angriffsziel. Genau dort sitzt die am 14. Oktober 2026 veröffentlichte Schwachstelle CVE-2026-0322 in PAN-OS. Palo Alto Networks stuft sie mit einem CVSS-Wert von 8,6 als hoch ein und setzt die Dringlichkeit auf die höchste Stufe. Entscheidend ist nicht allein die Bewertung: Der Hersteller hat bereits eine sehr begrenzte Ausnutzung gegen Managementoberflächen beobachtet. Betreiber sollten die Meldung deshalb nicht als gewöhnlichen Patchday-Eintrag behandeln, sondern als konkreten Anlass für eine priorisierte Prüfung.
Was CVE-2026-0322 ermöglicht
Die Lücke betrifft das Management-Interface von PAN-OS. Ein authentifizierter Angreifer, der diese Oberfläche über das Netz erreichen kann, kann laut Hersteller beliebigen Code mit Root-Rechten ausführen. Technisch wird die Schwachstelle als Code-Injection unter CWE-94 geführt. Benutzerinteraktion ist nicht erforderlich, die Angriffskomplexität gilt als niedrig. Das benötigte hohe Berechtigungsniveau begrenzt zwar den Kreis möglicher Angreifer, macht einen erfolgreichen Angriff aber nicht harmloser: Root-Zugriff auf eine Firewall oder auf Panorama kann Konfigurationen, Protokolle und die Integrität zentraler Sicherheitskontrollen gefährden.
Die Formulierung „authentifiziert“ darf dabei nicht zu falscher Entwarnung führen. Gestohlene Admin-Zugangsdaten, kompromittierte Jump Hosts, zu weit gefasste Zugriffsnetze oder missbrauchte interne Konten gehören zu realistischen Angriffspfaden. Sobald Zugang zur Verwaltungsebene besteht, kann die Schwachstelle aus einem Identitätsproblem eine vollständige Systemkompromittierung machen. Gerade bei zentralem Panorama-Management ist außerdem der potenzielle Radius größer als bei einem isolierten Gerät.
Welche Produkte und Versionen betroffen sind
Betroffen sind PA-Series- und VM-Series-Firewalls sowie virtuelle und physische Panorama-Appliances. Cloud NGFW und Prisma Access nennt Palo Alto Networks ausdrücklich als nicht betroffen. Verwundbare Versionszweige umfassen PAN-OS 10.2, 11.1, 11.2, 12.1 und 12.2; die exakte sichere Zielversion hängt vom eingesetzten Wartungszweig ab.
- PAN-OS 12.2 sollte auf 12.2.4 oder neuer aktualisiert werden.
- Für PAN-OS 12.1 nennt der Hersteller je nach Minor-Linie unter anderem 12.1.4-h12, 12.1.7-h8 oder 12.1.10-h2 als korrigierte Stände.
- Bei PAN-OS 11.2 reichen die Zielstände je nach Linie von 11.2.4-h22 bis 11.2.16.
- Für PAN-OS 11.1 und 10.2 existieren ebenfalls mehrere korrigierte Hotfix-Stände; die vollständige Matrix im Hersteller-Advisory ist maßgeblich.
- Nicht mehr unterstützte PAN-OS-Versionen müssen auf einen unterstützten, korrigierten Stand migriert werden.
Admins sollten Versionsnummern nicht nur aus einer Inventarliste übernehmen, sondern direkt auf den Geräten beziehungsweise in Panorama verifizieren. Bei Hochverfügbarkeits-Clustern gehören Upgrade-Reihenfolge, Synchronisationszustand, Failover und ein belastbarer Rückweg in den Change-Plan. Ein erfolgreicher Download des Updates ist noch kein Nachweis, dass alle Knoten wirklich auf dem vorgesehenen Build laufen.
Kein vollwertiger Workaround
Nach Angaben des Herstellers gibt es keinen bekannten Workaround, der das Update ersetzt. Das Risiko sinkt jedoch deutlich, wenn das Management-Interface ausschließlich von vertrauenswürdigen internen Adressen erreichbar ist. Palo Alto Networks empfiehlt als zusätzliche Begrenzung einen Jump Host als einzig erlaubte Quelle. Eine Managementoberfläche direkt aus dem Internet erreichbar zu machen, erhöht das Risiko erheblich und sollte unabhängig von dieser CVE als Fehlkonfiguration behandelt werden.
Threat-Prevention-Kunden erhalten über die Threat IDs 510046 und 510047 nur begrenzte Abdeckung. Dafür sind weitere Voraussetzungen nötig, darunter ein geeigneter Datenpfad über ein Data-Plane-Interface sowie Entschlüsselung des eingehenden Managementverkehrs. Signaturen sind ausdrücklich kein Ersatz für den Versionswechsel, weil Varianten bekannter Angriffsmuster unentdeckt bleiben können.
Priorisierter Maßnahmenplan für Betreiber
1. Exposition und Bestand erfassen
Zuerst sollten Teams alle PA-Series-, VM-Series- und Panorama-Instanzen samt genauer Version und Managementpfad inventarisieren. Danach ist zu prüfen, aus welchen Netzen TCP-Verbindungen zur Verwaltung möglich sind. Extern erreichbare Oberflächen, breite VPN-Adressbereiche und pauschal freigeschaltete Administrations-VLANs gehören an die Spitze der Warteschlange. Auch temporäre Freigaben und alte Automatisierungsnetze dürfen nicht übersehen werden.
2. Zugriff sofort einschränken
Bis zum Patch sollten Zugriffsregeln auf ausdrücklich benötigte Quelladressen reduziert werden. Ein gehärteter Jump Host, starke Mehrfaktor-Authentifizierung, getrennte Administrationskonten und kurze Sitzungslaufzeiten reduzieren die Angriffsfläche. Wo organisatorisch möglich, sollten privilegierte Konten rotiert und nicht für Alltagsaufgaben verwendet werden.
3. Korrigierte Version kontrolliert einspielen
Die passende Zielversion muss anhand der aktuellen Hersteller-Matrix gewählt werden. Vor dem Rollout sind Konfigurationssicherung, Kompatibilitätsprüfung und ein dokumentierter Rollback-Pfad nötig. Bei zentral verwalteten Umgebungen sollte die Reihenfolge zwischen Panorama, Log Collectors und Firewalls berücksichtigt werden. Nach dem Update sind Build-Nummer, Clusterzustand, Routing, VPNs und kritische Security Policies funktional zu testen.
4. Nach Kompromittierungsspuren suchen
Der Hersteller nennt drei mit den begrenzten Exploit-Versuchen verbundene IP-Adressen: 66.42.72.14, 208.83.239.114 und 149.248.47.234. Sie können die Suche unterstützen, sollten aber nicht als vollständige Erkennungsliste verstanden werden. Sinnvoll sind Korrelationen aus Management-Login-Historie, ungewöhnlichen Admin-Aktionen, Konfigurationsänderungen, neu angelegten Konten, unerwarteten Prozessen, ausgehendem Verkehr und Lücken in der Protokollierung. Auffälligkeiten sollten in einem Incident-Response-Prozess untersucht werden, statt sie durch einen schnellen Reboot zu verwischen.
Monitoring nach dem Patch
Die Arbeit endet nicht mit einem grünen Upgrade-Status. Für kritische Sicherheitsgeräte sollten eigene Verfügbarkeits- und Integritätskontrollen bestehen: Erreichbarkeit der vorgesehenen Managementpfade, Ablauf von Zertifikaten, Clusterzustand, Konfigurationsänderungen, unerwartete Neustarts und fehlende Loglieferung sind sinnvolle Signale. Wichtig ist die Trennung zwischen legitimer Administration und normalem Produktionsverkehr. So werden ungewöhnliche Quellen und Zeiten leichter sichtbar.
Auch Heartbeats für automatisierte Sicherungen oder Log-Exporte können helfen. Bleibt ein erwarteter Lauf aus, ist das nicht automatisch ein Angriff, aber ein früher Hinweis auf Betriebs- oder Integritätsprobleme. Statusseiten eignen sich dagegen nicht für interne Sicherheitsdetails; sie sollten bei einer relevanten Servicebeeinträchtigung knapp und kontrolliert kommunizieren, ohne Angreifern zusätzliche Informationen zu liefern.
Warum diese Lücke über den Patch hinaus wichtig ist
CVE-2026-0322 zeigt ein wiederkehrendes Muster: Sicherheitsprodukte sind zugleich hochwertige Verwaltungsplattformen. Wer ihre Managementebene wie eine gewöhnliche Webanwendung behandelt, unterschätzt ihre Berechtigungen und ihren Einfluss auf das gesamte Netz. Ein belastbares Betriebsmodell kombiniert deshalb Patchmanagement, minimale Erreichbarkeit, getrennte Identitäten, revisionsfähige Protokolle und Überwachung der Kontrollsysteme selbst.
Für betroffene Betreiber gilt jetzt eine klare Reihenfolge: Exposition reduzieren, korrigierte Version einspielen, nach Hinweisen auf Missbrauch suchen und anschließend die Managementarchitektur dauerhaft härten. Die beobachtete Ausnutzung ist bislang begrenzt. Gerade dieses frühe Zeitfenster ist jedoch der beste Zeitpunkt, um zu handeln, bevor automatisierte oder breiter verfügbare Angriffsmethoden den Druck erhöhen.
Bildquelle: ServeTheHome, Aufnahme von Palo-Alto-Networks-Firewall-Hardware im Intel Developer Cloud Lab.




